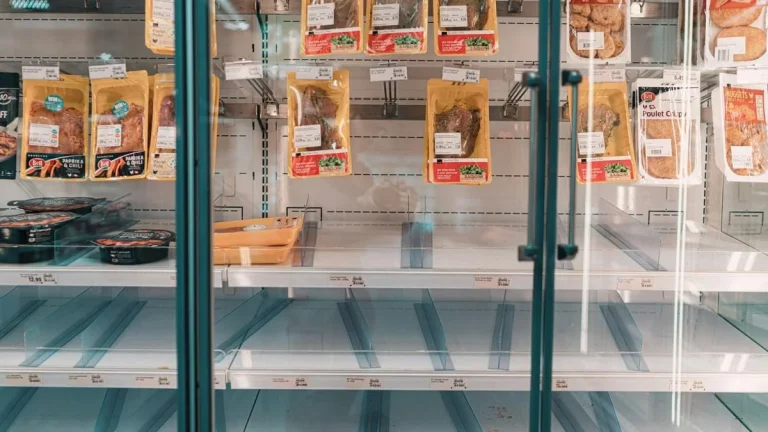
Кібератака на інфраструктуру зберігання продуктів харчування виявилася значно масштабнішою, ніж повідомлялося раніше. За уточненими даними міжнародних органів кібербезпеки, зловмисники отримали доступ до автоматизованих систем мікроклімату супермаркетів та розподільчих центрів у семи країнах Європи (зокрема у Швеції, Естонії, Латвії, Литві, Фінляндії, Польщі та Данії).
Усі зламані промислові холодильні та морозильні установки були дистанційно переведені в режим максимального нагріву — температура всередині камер сягнула +50 °C.
Оновлені деталі та наслідки міжнародного інциденту:
- Географія атаки: Хакерське втручання торкнулося великих торговельних мереж Північної та Східної Європи. Кількість постраждалих торгових точок обчислюється сотнями.
- Колосальні збитки: Унаслідок тривалого впливу високої температури знищено тонни швидкопсувних продуктів харчування, заморожених напівфабрикатів, замороженого м’яса та медикаментів (у тих мережах, де холодильні зони використовувалися для зберігання фармпрепаратів).
- Вектор атаки: Фахівці з кібербезпеки з’ясували, що зловмисники використали критичну вразливість у хмарному програмному забезпеченні єдиного європейського постачальника IoT-систем моніторингу та енергозбереження для ритейлу. Це дозволило їм централізовано змінити конфігурації терморегуляторів одразу в кількох країнах.
- Міжнародне розслідування: До розслідування залучено Європол та Агентство ЄС з з питань кібербезпеки (ENISA). Розглядається версія про сплановане саботажне втручання з боку підконтрольних державам-агресорам хакерських угруповань.
Контекст
Масштабний інцидент викликав тимчасові перебої в постачанні окремих груп товарів до супермаркетів постраждалих країн. Мережі ритейлу екстрено переходять на ручне управління системою охолодження та проводять позапланові перевірки кіберзахисту.